事件サイト:10月26日までの声明
原掲載URL:https://coronamng.store/index.php
以下は事件サイトの掲載文であり、主張された行為や被害規模がすべて確認されたことを意味しない。
掲載文
GMOインターネットへ

 以下に、なぜこうなったのか、これから何が起きるのかを説明する。

 最終更新:
2026年10月26日

2026-10-26
07:00 PM JST

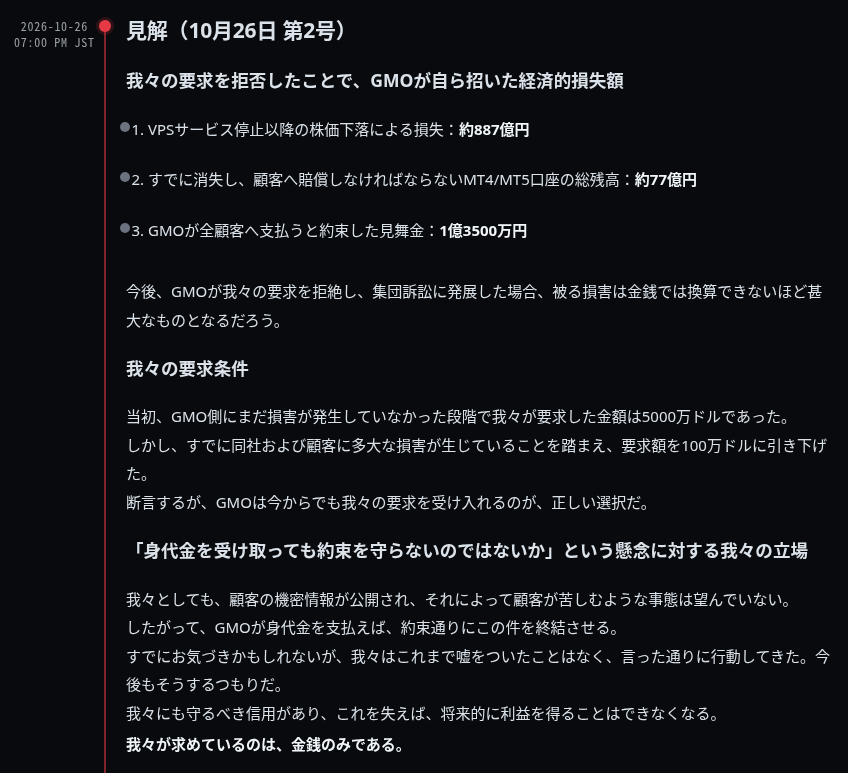
見解(10月26日 第2号)

我々の要求を拒否したことで、GMOが自ら招いた経済的損失額

VPSサービス停止以降の株価下落による損失:約887億円

すでに消失し、顧客へ賠償しなければならないMT4/MT5口座の総残高:約77億円

GMOが全顧客へ支払うと約束した見舞金:1億3500万円

 今後、GMOが我々の要求を拒絶し、集団訴訟に発展した場合、被る損害は金銭では換算できないほど甚大なものとなるだろう。

我々の要求条件

 当初、GMO側にまだ損害が発生していなかった段階で我々が要求した金額は5000万ドルであった。

 しかし、すでに同社および顧客に多大な損害が生じていることを踏まえ、要求額を100万ドルに引き下げた。

 断言するが、GMOは今からでも我々の要求を受け入れるのが、正しい選択だ。

「身代金を受け取っても約束を守らないのではないか」という懸念に対する我々の立場

 我々としても、顧客の機密情報が公開され、それによって顧客が苦しむような事態は望んでいない。

 したがって、GMOが身代金を支払えば、約束通りにこの件を終結させる。

 すでにお気づきかもしれないが、我々はこれまで嘘をついたことはなく、言った通りに行動してきた。今後もそうするつもりだ。

 我々にも守るべき信用があり、これを失えば、将来的に利益を得ることはできなくなる。

我々が求めているのは、金銭のみである。

2026-10-26
12:00 PM JST

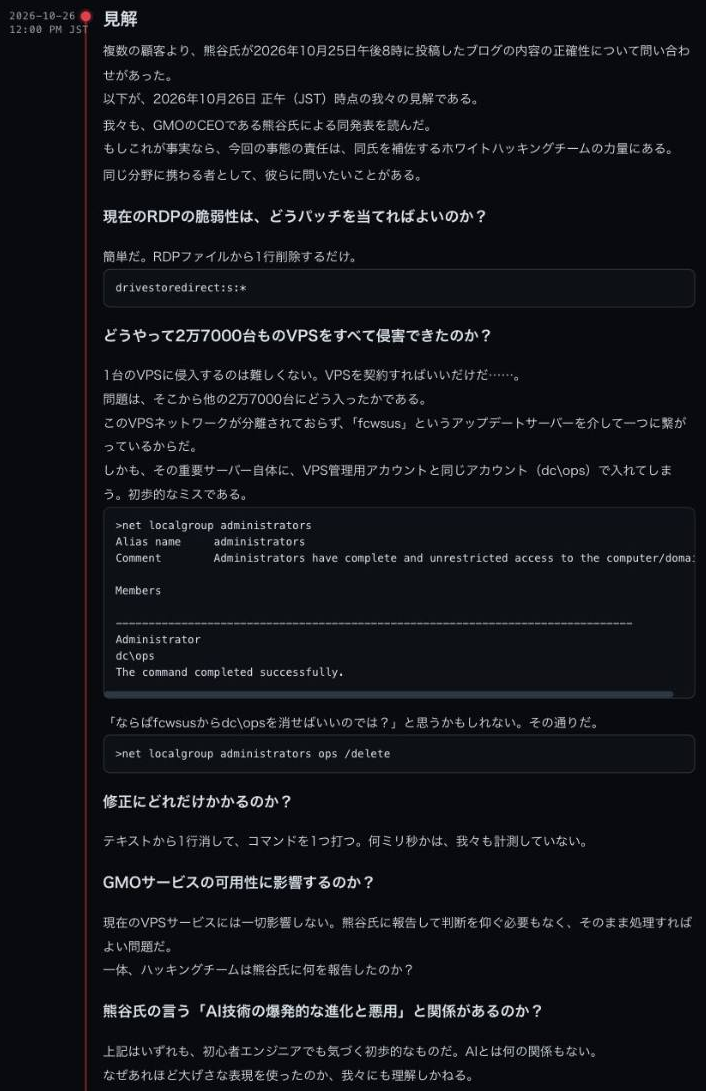
見解

 複数の顧客より、熊谷氏が2026年10月25日午後8時に投稿したブログの内容の正確性について問い合わせがあった。

 以下が、2026年10月26日 正午(JST)時点の我々の見解である。

 我々も、GMOのCEOである熊谷氏による同発表を読んだ。

 もしこれが事実なら、今回の事態の責任は、同氏を補佐するホワイトハッキングチームの力量にある。

同じ分野に携わる者として、彼らに問いたいことがある。

現在のRDPの脆弱性は、どうパッチを当てればよいのか?

簡単だ。RDPファイルから1行削除するだけ。

drivestoredirect:s:*

どうやって2万7000台ものVPSをすべて侵害できたのか?

 1台のVPSに侵入するのは難しくない。VPSを契約すればいいだけだ……。

 問題は、そこから他の2万7000台にどう入ったかである。

 このVPSネットワークが分離されておらず、「fcwsus」というアップデートサーバーを介して一つに繋がっているからだ。

 しかも、その重要サーバー自体に、VPS管理用アカウントと同じアカウント(dc\ops)で入れてしまう。初歩的なミスである。

>net localgroup administrators
Alias name administrators
Comment Administrators have complete and unrestricted access to the computer/domain

Members

-------------------------------------------------------------------------------
Administrator
dc\ops
The command completed successfully.

「ならばfcwsusからdc\opsを消せばいいのでは?」と思うかもしれない。その通りだ。

>net localgroup administrators ops /delete

修正にどれだけかかるのか?

テキストから1行消して、コマンドを1つ打つ。何ミリ秒かは、我々も計測していない。

GMOサービスの可用性に影響するのか?

 現在のVPSサービスには一切影響しない。熊谷氏に報告して判断を仰ぐ必要もなく、そのまま処理すればよい問題だ。

 一体、ハッキングチームは熊谷氏に何を報告したのか?

熊谷氏の言う「AI技術の爆発的な進化と悪用」と関係があるのか?

 上記はいずれも、初心者エンジニアでも気づく初歩的なものだ。AIとは何の関係もない。

 なぜあれほど大げさな表現を使ったのか、我々にも理解しかねる。

我々を止められるのか?

可能だ。すでに述べた通り、GMOが2026年10月27日正午(日本標準時)までに身代金を支払えばよい。

 我々は今、顧客から収集した膨大な個人情報を分析中で、すでに極めて機微な情報も手にしている。

 これを顧客の知人やその他の人々へ公開することも計画している。

もしGMO側が期限までに応じず惨事が起きたなら、GMOが責任を免れることはできない。初歩的なミスを犯しておきながら責任を回避し、顧客の関心を別へ逸らそうとしているのだから。

我々は、口先だけではない。

2026-10-24
20:30 JST

声明

 GMOグループへ

27日正午(日本時間)までに、我々が要求する100万ドル($1M)を支払えば、顧客に対するランサムウェア攻撃や、その他の情報公開は行わない。

 「お名前VPS」利用者の皆様へ

一部の顧客は、GMOから「ダウンロードしたRDPファイルを削除するように」との勧告を受けているようですが、そのファイルは使用せずとも、大切に保管しておいてください。なぜなら、我々の行動に関連して、皆さんが集団訴訟で勝訴するための強力な証拠となるからです。

 ファイルをメモ帳(Notepad)で開き、以下の箇所を確認して提出してください。

 rdpファイル該当箇所を確認

 我々は、口先だけのことは言わない。

2026-10-24
15:00 JST

最終通告

 私たちはGMOグループに対し、
2026年10月24日 12:00(JST)に
 同グループの過失を公表する旨、最終的なメッセージを送付しました。

 GMOへ送付した最終通告(送信控え)

 同上(続き)

 彼らは、私たちがその過失を公表する予定時刻の10分前になって、告知を発表しました。

実例公開

 我々が保有しているデータの実例を、そのままダウンロードできる形で公開する。

 中身を確認すれば、GMOが何を失ったのかが分かる。

 実例をダウンロード(ZIP)

 samples.zip

VPSおよび自宅PCから取得したデータ(一部)

10月24日GMOの過失

 私たちは、今回のハッキング事案がどのように発生したのか、その経緯を顧客の皆様にお伝えします。

 そこには、GMOグループによる意図的な過失が存在していました。

ネットワークはどのように脆弱だったのか

 VPSネットワークが「Active Directory」環境で構成されていましたが、これは本来、VPSネットワークには決して使用すべきではない構成です。

 言い換えれば、あるVPSサーバーから別のVPSサーバーへと移動できる経路が存在していたということです。

 さらに、すべてのVPSサーバーに対して管理者権限を持つアカウントが存在していました。

 サポートチームのエンジニアがユーザーのPCに接続した際、そのユーザーは当該アカウントの認証情報を取得できてしまう状態でした。

 その認証情報があれば、他のすべてのVPSサーバーにも接続できるため、ネットワーク全体を掌握することが可能となります。

 VPSネットワークが侵害された経緯は、まさにこの通りです。

顧客のローカルPCは、どのようにリスクにさらされたのか

 顧客が「お名前デスクトップ(Onamae Desktop)」のVPSに接続する際には、RDPファイルが使用されます。

 彼らが提供するそのRDP設定ファイルに問題がありました。

 RDPファイル内で「ドライブのリダイレクト」が有効になっていたため、ユーザーがVPSに接続すると、ローカルPCのドライブが(オプションではなく)デフォルトで共有される設定になっていたのです。

 これにより、VPSサーバーから顧客のローカルPCへと直接つながる経路が生まれていました。

 私たちはすべてのVPSサーバーを侵害したため、顧客のローカルPCすべてにアクセスできる状態にありました。

 私たちは顧客のローカルPCからデータを抽出し、さらにバックドアを設置しました。

顧客はどれくらいの期間、このリスクにさらされていたのか

 7年以上にわたります。

 この脆弱なネットワーク構成は、少なくとも2019年時点ですでに設定されていました。

 GMOのウェブサイトからダウンロードできるRDPファイルを確認すれば、そのファイルが脆弱であることを実際に確かめることができます。

この構成を設定したのは誰か? GMOグループか、それとも「お名前デスクトップ」か?

 2025年1月まで、VPSはGMOグループが直接運営していました。

 したがって、この構成は「お名前デスクトップ(Onamae Desktop)」ではなく、GMOグループによって設定されたものです。

期限切れのサーバーはどのように管理されていたか?

 ユーザーが解約手続きを行っても、サーバーは即座に停止(廃止)されませんでした。次の注文が入るまで、解約済みのサーバーが稼働し続けていたのです。

 そのため、解約済みのサーバーが数ヶ月間も稼働し続けており、常に数千台もの解約済みサーバーがアクティブな状態でした。

証拠:RDP設定ファイル

以下は、実際に配布されているRDPファイルの該当箇所である。ドライブのリダイレクトが既定で有効になっていることが確認できる。

 RDPファイル内のドライブリダイレクト設定。既定で有効。

 VPSネットワーク全体に管理者権限で到達できる構成。

 ドライブ共有状況-侵害の発生源

次の行動

我々が最初のメッセージでGMOグループに伝えた内容は以下の通りです。

個々の顧客に対してランサム攻撃(身代金要求攻撃)を行います。

 我々が侵害した顧客の自宅PCを暗号化します。また、顧客に対して
 「この攻撃は貴社のセキュリティ不備と、身代金の支払い拒否が原因である」
 と伝えるメールを送ります。

もし支払いに応じない場合:

ブラウザの閲覧履歴や機密データを、以下の宛先に送信します。

顧客のメール連絡先に登録されている知人・関係者

家族

ビジネス上の連絡先

MT4/MT5アカウントの全認証情報(メールアドレスおよび残高を含む)を公開します。

ブラウザ上の全データおよび機密データ(VPSおよび自宅PCから取得したもの)を公開します。

実際に攻撃を実行するのか?

はい、ランサム攻撃を実行します。我々は予告した通りに行動します。

PCが暗号化される前にデータをバックアップする時間は与えますが、その猶予はわずかです。

どのようなデータを保有しているか?

ブラウザの閲覧履歴

認証情報

MT4/MT5アカウントの認証情報(メールアドレスおよび残高を含む)

口座数 約14万

うちリアル口座 9万以上

うちデモ口座 5万以上

VPSおよび自宅PCから取得した個人データや情報

我々を止めることは可能か?

はい、可能です。GMOにはそれができます。
記録されたフィールド
{
  "time_elements": [
    {
      "display": "2026年10月26日",
      "datetime": "2026-10-24"
    },
    {
      "display": "2026-10-26\n07:00 PM JST",
      "datetime": "2026-10-26T00:00:00+09:00"
    },
    {
      "display": "2026-10-26\n12:00 PM JST",
      "datetime": "2026-10-26T12:00:00+09:00"
    },
    {
      "display": "2026-10-26\n10:00 AM JST",
      "datetime": "2026-10-26T20:30:00+09:00"
    },
    {
      "display": "2026-10-24\n20:30 JST",
      "datetime": "2026-10-24T20:30:00+09:00"
    },
    {
      "display": "2026-10-24\n15:00 JST",
      "datetime": "2026-10-24T15:00:00+09:00"
    },
    {
      "display": "2026年10月24日 12:00(JST)",
      "datetime": "2026-10-24T12:00:00+09:00"
    },
    {
      "display": "10月24日",
      "datetime": "2026-10-24"
    }
  ]
}
参照HTMLのSHA-256:0fd5529d227b1fe74d1804c45ee9107cb66b395a7d95a688d04446706efba264
10月26日正午付の声明